Del 1 av 8
Kom igång med Kernwatch 4:55
Jämför de fyra planerna, skapa ditt konto med en gratis provperiod av en betald plan, logga in på översikten och bjud in en kollega till din arbetsyta.
Korta videor med speakerröst om den riktiga Kernwatch-appen - från att skapa kontot till att lämna in en CRA-rapport. Var och en tar några minuter.
Videorna har engelsk speakerröst och engelsk text i bilden.
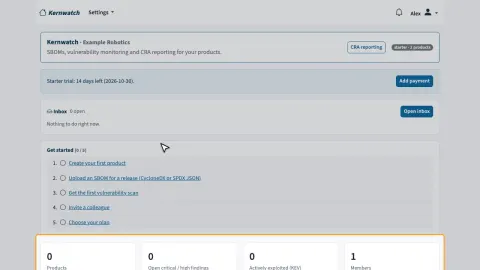 1Kom igång med Kernwatch4:55
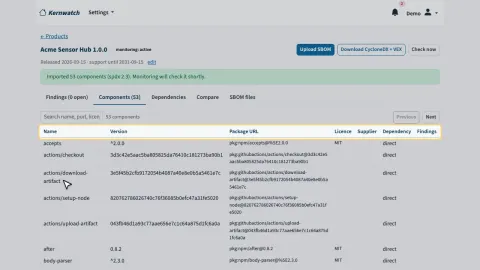 2Produkter, releaser och SBOM:er3:30
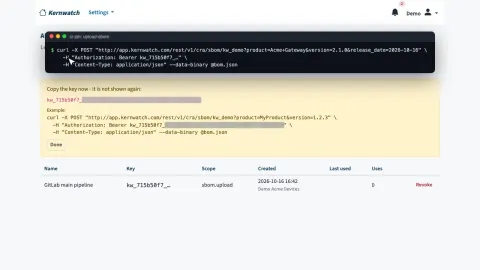 3Ladda upp SBOM:er från CI med en API-nyckel2:28
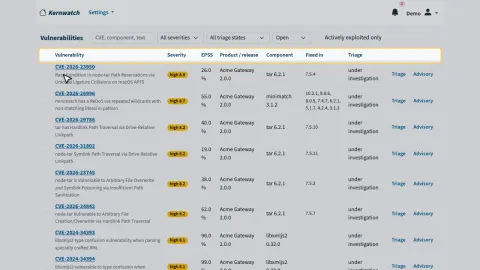 4Sårbarhetsbevakning och översikten3:06
 5Bedömning, jämförelse av releaser och SBOM-export2:49
 6CRA-rapporteringsflödet4:12
 7Sårbarhetsrapporter, säkerhetsmeddelanden och teknisk dokumentation3:59
 8Åtgärdsinkorgen6:17
Del 1 av 8
Jämför de fyra planerna, skapa ditt konto med en gratis provperiod av en betald plan, logga in på översikten och bjud in en kollega till din arbetsyta.
Del 2 av 8
Lägg till en produkt och en release med supportperiod, ladda upp en SBOM i SPDX eller CycloneDX och titta på komponenterna, beroendegrafen och de sparade SBOM-filerna.
Del 3 av 8
Skapa en API-nyckel, skicka en releases SBOM från din byggpipeline med ett HTTP-anrop, se uppladdningen i Kernwatch och återkalla en nyckel som inte längre behövs.
Del 4 av 8
Hur Kernwatch kontrollerar varje release mot OSV, CISA:s KEV-katalog och EU:s sårbarhetsdatabas, en releases fynd, sidan Sårbarheter, CRA-översikten och larmen.
Del 5 av 8
Registrera VEX-beslut - inte påverkad med motivering eller påverkad med åtgärd - för ett eller flera fynd, jämför två releaser och exportera CycloneDX med VEX.
Del 6 av 8
Öppna ett rapporteringsärende för en utnyttjad sårbarhet, fyll i och godkänn den tidiga varningen, registrera inlämningen med ENISA-referens och kvitto, ange datum för rättningen och logga informerade användare.
Del 7 av 8
Din publika sida för sårbarhetsrapporter och security.txt, ett säkerhetsmeddelande publicerat som CSAF, den tekniska dokumentationen, EU-försäkran om överensstämmelse och en länk för myndigheter.
Del 8 av 8
Hur inkorgen fyller sig själv: bedömningsförslag med motivering, ett rapporteringsärende för en utnyttjad sårbarhet, rapporter förberedda för godkännande, hjälp att lämna in till ENISA, upptäckt av rättningar och information till användare.
The free plan covers one product and needs no credit card. Paid plans add more products, users and the full reporting workflow - upgrade whenever you need it.
36 dagar sedan CRA-rapporteringen började gälla · 420 dagar tills alla CRA-krav gäller
Free plan · 1 product · no credit card
Kom igång gratis →Gratisplan för 1 produkt · Inget kreditkort