Teil 1 von 8
Erste Schritte mit Kernwatch 4:55
Die vier Tarife vergleichen, Ihr Konto mit einer kostenlosen Testphase eines bezahlten Tarifs anlegen, sich im Dashboard anmelden und eine Kollegin oder einen Kollegen in Ihren Arbeitsbereich einladen.
Kurze, kommentierte Videos der echten Kernwatch-App - vom Anlegen Ihres Kontos bis zur Einreichung einer CRA-Meldung. Jedes dauert nur wenige Minuten.
Die Videos sind auf Englisch kommentiert, mit englischen Untertiteln im Bild.
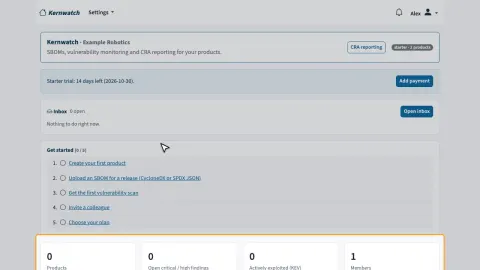 1Erste Schritte mit Kernwatch4:55
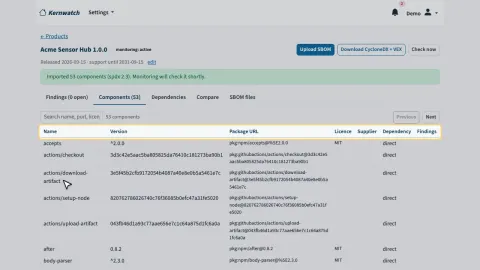 2Produkte, Releases und SBOMs3:30
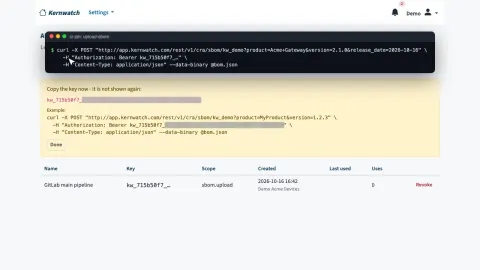 3SBOMs aus der CI mit einem API-Schlüssel hochladen2:28
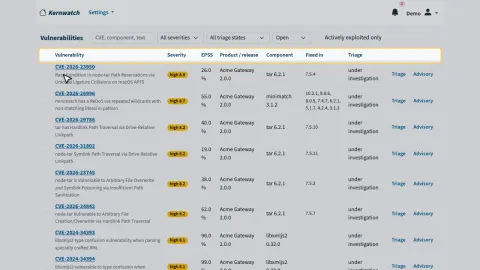 4Schwachstellen-Monitoring und Dashboard3:06
 5Bewertung, Release-Vergleich und SBOM-Export2:49
 6Der CRA-Meldeworkflow4:12
 7Schwachstellenhinweise, Advisories und technische Dokumentation3:59
 8Die Aufgaben-Inbox6:17
Teil 1 von 8
Die vier Tarife vergleichen, Ihr Konto mit einer kostenlosen Testphase eines bezahlten Tarifs anlegen, sich im Dashboard anmelden und eine Kollegin oder einen Kollegen in Ihren Arbeitsbereich einladen.
Teil 2 von 8
Ein Produkt und ein Release mit Unterstützungszeitraum anlegen, eine SBOM in SPDX oder CycloneDX hochladen und Komponenten, Abhängigkeitsgraph und gespeicherte SBOM-Dateien ansehen.
Teil 3 von 8
Einen API-Schlüssel anlegen, die SBOM eines Releases mit einem HTTP-Aufruf aus Ihrer Build-Pipeline senden, den Upload in Kernwatch sehen und einen nicht mehr benötigten Schlüssel widerrufen.
Teil 4 von 8
Wie Kernwatch jedes Release gegen OSV, den KEV-Katalog der CISA und die EU-Schwachstellendatenbank prüft, die Befunde eines Releases, die Seite "Schwachstellen", die CRA-Übersicht und die Alarme.
Teil 5 von 8
VEX-Entscheidungen erfassen - nicht betroffen mit Begründung oder betroffen mit Maßnahme - für einen oder mehrere Befunde, zwei Releases vergleichen und CycloneDX mit VEX exportieren.
Teil 6 von 8
Einen Meldefall für eine ausgenutzte Schwachstelle eröffnen, die Frühwarnung vervollständigen und freigeben, die Einreichung mit ENISA-Referenz und Eingangsbestätigung erfassen, das Fix-Datum setzen und die informierten Nutzer protokollieren.
Teil 7 von 8
Ihre öffentliche Meldeseite für Schwachstellenhinweise und security.txt, ein als CSAF veröffentlichtes Security Advisory, die technische Dokumentation, die EU-Konformitätserklärung und ein Link für Behörden.
Teil 8 von 8
Wie sich die Inbox selbst füllt: Bewertungsvorschläge mit Begründung, ein Meldefall für eine ausgenutzte Schwachstelle, zur Freigabe vorbereitete Meldungen, die Einreichungshilfe für ENISA, Fix-Erkennung und Nutzerinformation.
Der Free-Tarif umfasst ein Produkt und braucht keine Kreditkarte. Bezahlte Tarife bringen mehr Produkte, mehr Nutzer und den vollständigen Meldeworkflow - upgraden Sie, wann immer Sie ihn brauchen.
37 Tage seit Beginn der CRA-Meldepflicht · 419 Tage, bis alle CRA-Anforderungen gelten
Free-Tarif · 1 Produkt · keine Kreditkarte
Kostenlos starten →Kostenlos für 1 Produkt · Keine Kreditkarte