Parte 1 di 8
Primi passi con Kernwatch 4:55
Confronti i quattro piani, crei l'account con una prova gratuita di un piano a pagamento, acceda alla dashboard e inviti un collega nel suo spazio di lavoro.
Brevi video commentati dell'app Kernwatch reale: dalla creazione dell'account all'invio di una notifica CRA. Ognuno dura pochi minuti.
I video sono commentati in inglese, con sottotitoli in inglese nell'immagine.
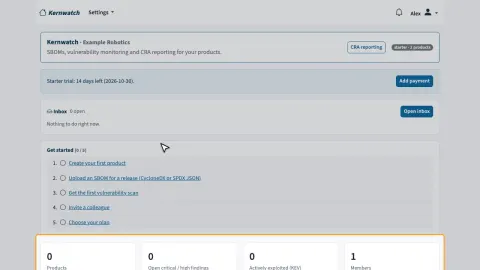 1Primi passi con Kernwatch4:55
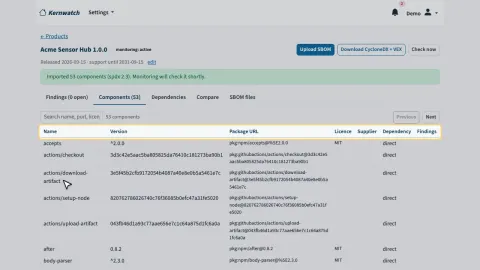 2Prodotti, release e SBOM3:30
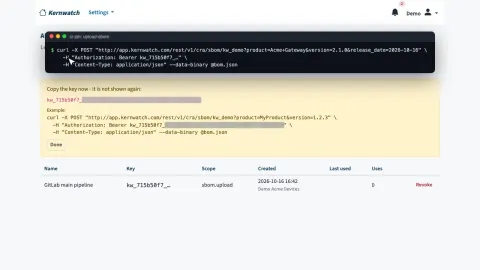 3Caricare le SBOM dalla CI con una chiave API2:28
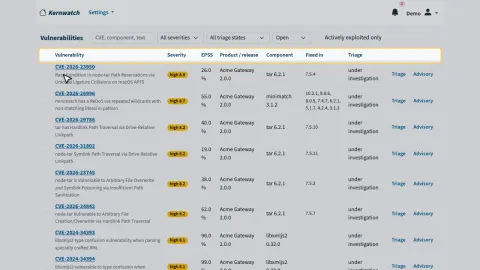 4Monitoraggio delle vulnerabilità e dashboard3:06
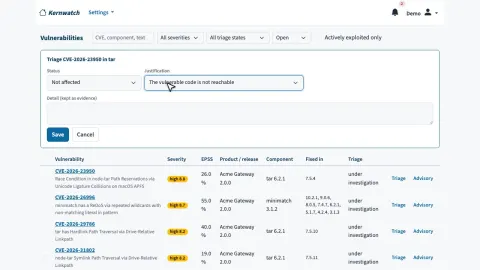 5Valutazione, confronto tra release ed esportazione SBOM2:49
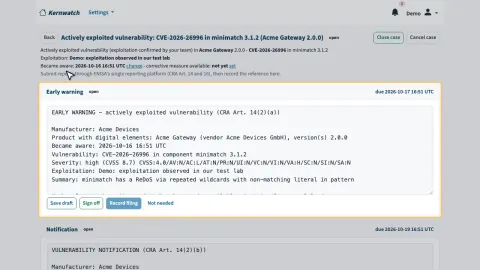 6Il flusso di notifica CRA4:12
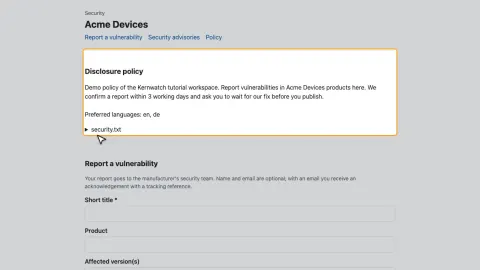 7Segnalazioni di vulnerabilità, avvisi e documentazione tecnica3:59
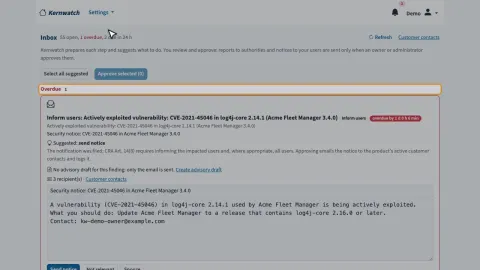 8L'inbox delle attività6:17
Parte 1 di 8
Confronti i quattro piani, crei l'account con una prova gratuita di un piano a pagamento, acceda alla dashboard e inviti un collega nel suo spazio di lavoro.
Parte 2 di 8
Aggiunga un prodotto e una release con il periodo di supporto, carichi una SBOM in SPDX o CycloneDX e veda i componenti, il grafo delle dipendenze e i file SBOM archiviati.
Parte 3 di 8
Crei una chiave API, invii la SBOM di una release dalla pipeline di build con una chiamata HTTP, veda il caricamento in Kernwatch e revochi una chiave non più necessaria.
Parte 4 di 8
Come Kernwatch controlla ogni release rispetto a OSV, al catalogo KEV della CISA e alla banca dati europea delle vulnerabilità, i rilevamenti di una release, la pagina Vulnerabilità, la panoramica CRA e gli avvisi.
Parte 5 di 8
Registri le decisioni VEX - non interessato con giustificazione o interessato con risposta - per uno o più rilevamenti, confronti due release ed esporti CycloneDX con VEX.
Parte 6 di 8
Apra un caso di notifica per una vulnerabilità sfruttata, completi e approvi il preallarme, registri l'invio con il riferimento ENISA e la ricevuta, imposti la data della correzione e registri gli utenti informati.
Parte 7 di 8
La sua pagina pubblica per le segnalazioni di vulnerabilità e security.txt, un avviso di sicurezza pubblicato in CSAF, la documentazione tecnica, la dichiarazione UE di conformità e un link per le autorità.
Parte 8 di 8
Come l'inbox si compila da sola: proposte di valutazione motivate, un caso di notifica per una vulnerabilità sfruttata, notifiche pronte per l'approvazione, il supporto all'invio a ENISA, il rilevamento delle correzioni e l'informazione agli utenti.
The free plan covers one product and needs no credit card. Paid plans add more products, users and the full reporting workflow - upgrade whenever you need it.
36 giorni dall'avvio degli obblighi di notifica CRA · 420 giorni all'applicazione di tutti i requisiti CRA
Free plan · 1 product · no credit card
Inizia gratis →Gratis per 1 prodotto · Nessuna carta di credito