Parte 1 de 8
Primeros pasos con Kernwatch 4:55
Compare los cuatro planes, cree su cuenta con una prueba gratuita de un plan de pago, inicie sesión en el panel e invite a un compañero a su espacio de trabajo.
Vídeos cortos narrados de la aplicación Kernwatch real: desde crear su cuenta hasta presentar una notificación del CRA. Cada uno dura unos minutos.
Los vídeos están narrados en inglés, con subtítulos en inglés en la imagen.
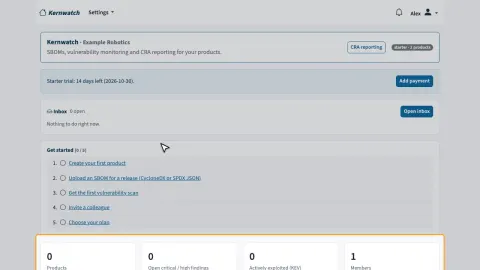 1Primeros pasos con Kernwatch4:55
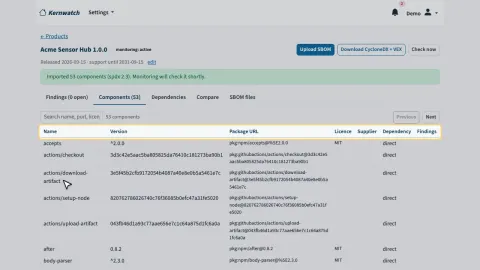 2Productos, versiones y SBOM3:30
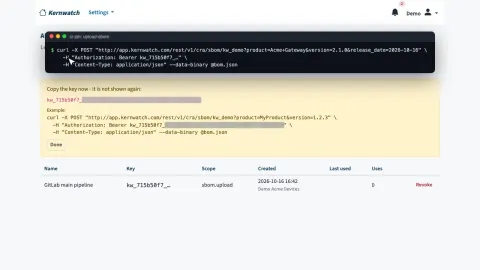 3Cargar SBOM desde CI con una clave de API2:28
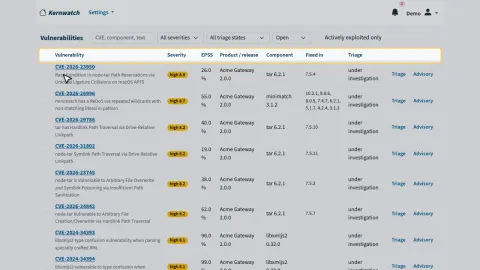 4Vigilancia de vulnerabilidades y panel3:06
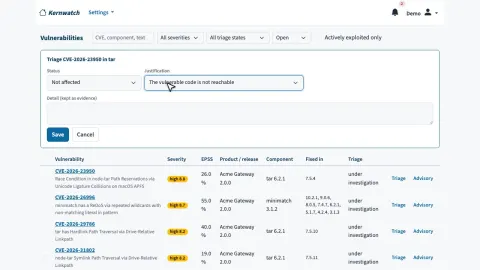 5Evaluación, comparación de versiones y exportación de SBOM2:49
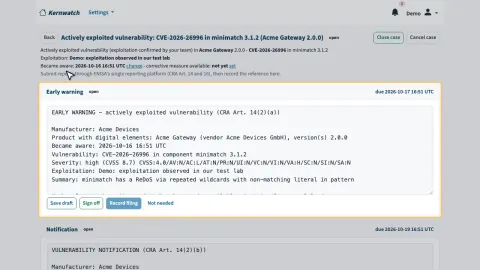 6El flujo de notificación del CRA4:12
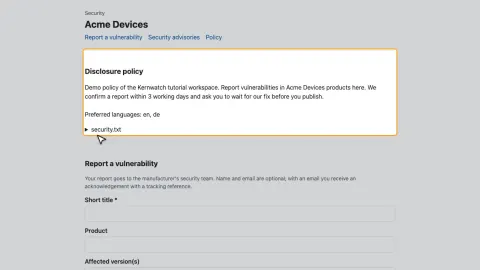 7Comunicaciones de vulnerabilidades, avisos y documentación técnica3:59
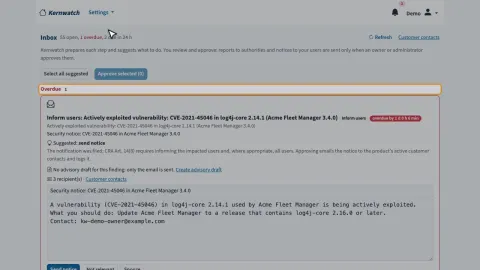 8La bandeja de tareas6:17
Parte 1 de 8
Compare los cuatro planes, cree su cuenta con una prueba gratuita de un plan de pago, inicie sesión en el panel e invite a un compañero a su espacio de trabajo.
Parte 2 de 8
Añada un producto y una versión con su periodo de soporte, cargue una SBOM en SPDX o CycloneDX y vea los componentes, el grafo de dependencias y los archivos SBOM guardados.
Parte 3 de 8
Cree una clave de API, envíe la SBOM de una versión desde su pipeline de compilación con una llamada HTTP, vea la carga en Kernwatch y revoque una clave que ya no necesite.
Parte 4 de 8
Cómo Kernwatch comprueba cada versión con OSV, el catálogo KEV de CISA y la base de datos de vulnerabilidades de la UE, los hallazgos de una versión, la página Vulnerabilidades, la vista general del CRA y las alertas.
Parte 5 de 8
Registre decisiones VEX (no afectado con justificación o afectado con respuesta) para uno o varios hallazgos, compare dos versiones y exporte CycloneDX con VEX.
Parte 6 de 8
Abra un caso de notificación para una vulnerabilidad explotada, complete y apruebe la alerta temprana, registre la presentación con la referencia de ENISA y el justificante, fije la fecha de la corrección y registre los usuarios informados.
Parte 7 de 8
Su página pública para comunicar vulnerabilidades y security.txt, un aviso de seguridad publicado en CSAF, la documentación técnica, la declaración UE de conformidad y un enlace para las autoridades.
Parte 8 de 8
Cómo se llena sola la bandeja: propuestas de evaluación con su motivo, un caso de notificación para una vulnerabilidad explotada, notificaciones preparadas para su aprobación, la ayuda para presentar a ENISA, la detección de correcciones y la información a los usuarios.
The free plan covers one product and needs no credit card. Paid plans add more products, users and the full reporting workflow - upgrade whenever you need it.
36 días desde el inicio de la obligación de notificación del CRA · 420 días hasta que se apliquen todos los requisitos del CRA
Free plan · 1 product · no credit card
Empiece gratis →Plan gratuito para 1 producto · Sin tarjeta de crédito